 Schreib uns
 Bild: Khalid über X
Recht & Sicherheit
Codex Security Cloud sucht rund um die Uhr nach Lücken im Code.
OpenAI hat sein Sicherheitswerkzeug ausgebaut: Es prüft ganze GitHub-Projekte und jede neue Änderung auf Schwachstellen und bereitet Korrekturen vor, auch wenn dein Laptop zu ist.
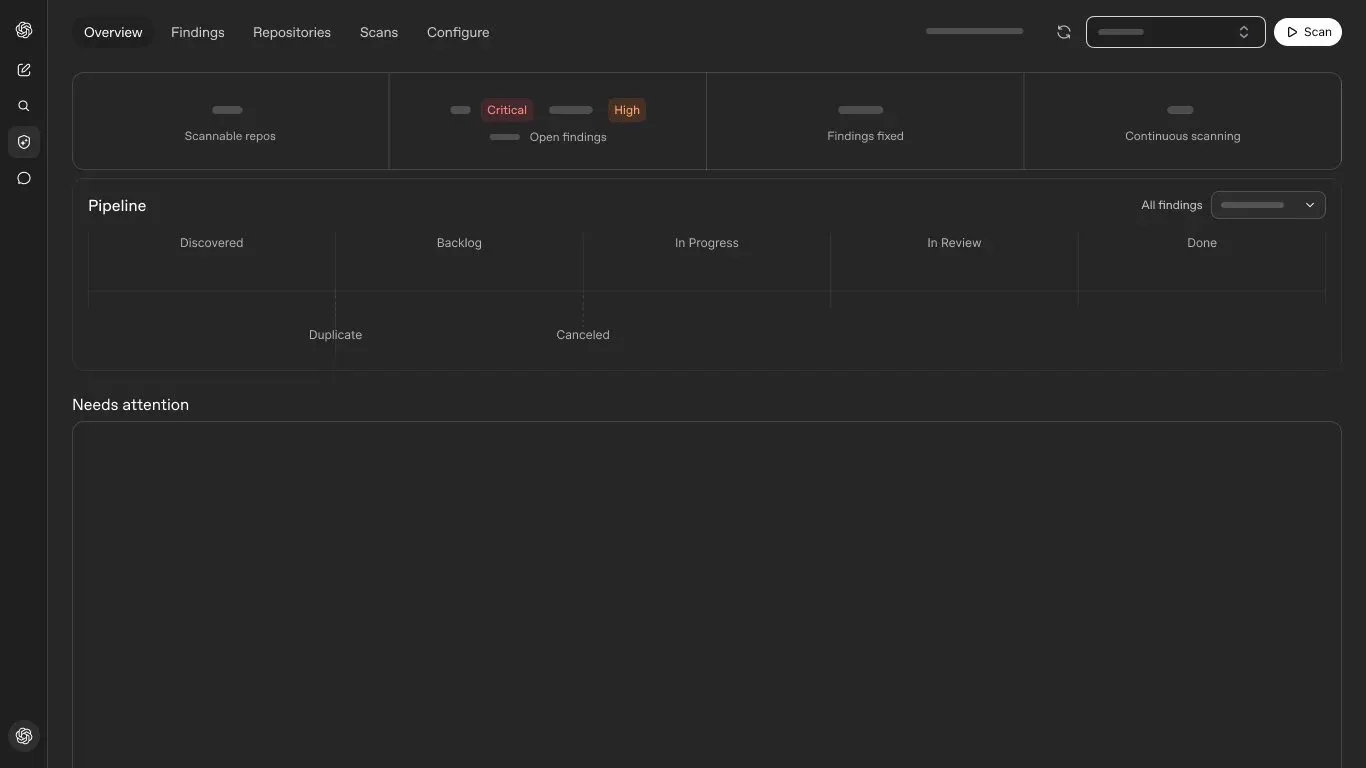
Auf der DevDay am 29. September hat OpenAI Codex Security Cloud deutlich erweitert. Das Werkzeug läuft in der Cloud von OpenAI und arbeitet weiter, wenn dein Rechner aus ist.
- Es prüft ein ganzes GitHub-Projekt auf Knopfdruck oder nach Zeitplan.
- Jede neue Änderung am Code schaut es sich gleich an.
- Es geht Funden nach, fasst doppelte zusammen und bereitet Korrekturen vor.
Die Korrekturen sind Vorschläge zur Prüfung, übernehmen muss sie ein Mensch.
Neu ist vor allem, dass die Modelle von Daybreak Blue gleich mit dabei sind. Daybreak ist das Programm von OpenAI für Cybersicherheit, Blue die Stufe für die Verteidigung, etwa um Schadsoftware zu analysieren. Bisher musste man dafür eigens Zugang beantragen und sich unter anderem ausweisen. Die Stufe für genehmigte Angriffstests, Daybreak Red, gehört nicht dazu.
Codex Security Cloud gibt es für die Tarife Pro, Business, Enterprise und Edu, am Rechner und im Browser. Unabhängige Tests, wie zuverlässig es Lücken findet und wie oft es falschen Alarm schlägt, gibt es bisher keine.
Das Video auf X · @OpenAI
Erst mit dem Klick lädt X den Post von seinen Servern, in den anderen Beiträgen dann von selbst. Dabei gehen Daten wie deine IP-Adresse an X, auch in die USA. Mehr dazu
Posts von X laden, weil du zugestimmt hast.
Der Post ließ sich nicht laden. Auf X ansehen
QuelleOpenAI (@OpenAI) · XOriginal ansehen
Mit KI-Unterstützung erstellt, von uns geprüft.
Mehr KI-News
Bild: Khalid über X Bild: OpenAI über X
 Bild: Anthropic über X
Nächster Schritt
Machen wir den nächsten Schritt. Jetzt.